Une vieille faille Wi-Fi expose des box Orange et SFR
Publié le 19 octobre 2026 à 19:50 par Sirius
Le chercheur en cybersécurité Quentin Kaiser a révélé une importante vulnérabilité affectant des puces du fabricant Broadcom, massivement utilisées dans les routeurs du monde entier. En France, la Livebox 5 d’Orange et la Box 7 de SFR font partie des équipements potentiellement exposés. L'attaque exploite une faiblesse dans la fonction WPS et ne requiert aucune clé réseau pour réussir.

La découverte, présentée lors de la conférence Hexacon à Paris, met en lumière une menace concrète pour de nombreux foyers. Un attaquant n'a besoin que de se trouver à proximité du signal, par exemple de l'autre côté de la rue, pour lancer son offensive. Les démonstrations effectuées en Belgique ont prouvé qu'il était possible de récupérer la clé Wi-Fi d'une box et même d'en prendre le contrôle total. Cette situation soulève des questions sur la sécurité de la chaîne d'approvisionnement logicielle et la maintenance des équipements réseau fournis aux abonnés.
D'où vient cette vulnérabilité et pourquoi est-elle si dangereuse ?
Le point d'entrée de cette attaque se situe dans une ancienne version du WPS (Wi-Fi Protected Setup), la fonction qui simplifie la connexion d'un appareil au réseau sans avoir à taper la clé. La faille de sécurité réside dans la manière dont le logiciel de Broadcom assemble les données reçues. Des contrôles de longueur insuffisants permettent à un message malveillant de « déborder » de sa zone mémoire allouée, une technique connue sous le nom de débordement de tampon.
En exploitant cette erreur, un pirate peut lire des informations sensibles en mémoire et, plus grave encore, exécuter son propre code sur l'équipement. Le danger va bien au-delà du simple vol de connexion Wi-Fi. Un contrôle total sur la box permet de l'utiliser comme un point d'appui pour attaquer tous les autres appareils du réseau local (ordinateurs, smartphones, objets connectés) ou pour intercepter une partie du trafic. Le chercheur précise que l'attaque fonctionne à longue distance et ne nécessite aucune interaction de l'utilisateur.
Quels modèles de box sont concernés en France ?
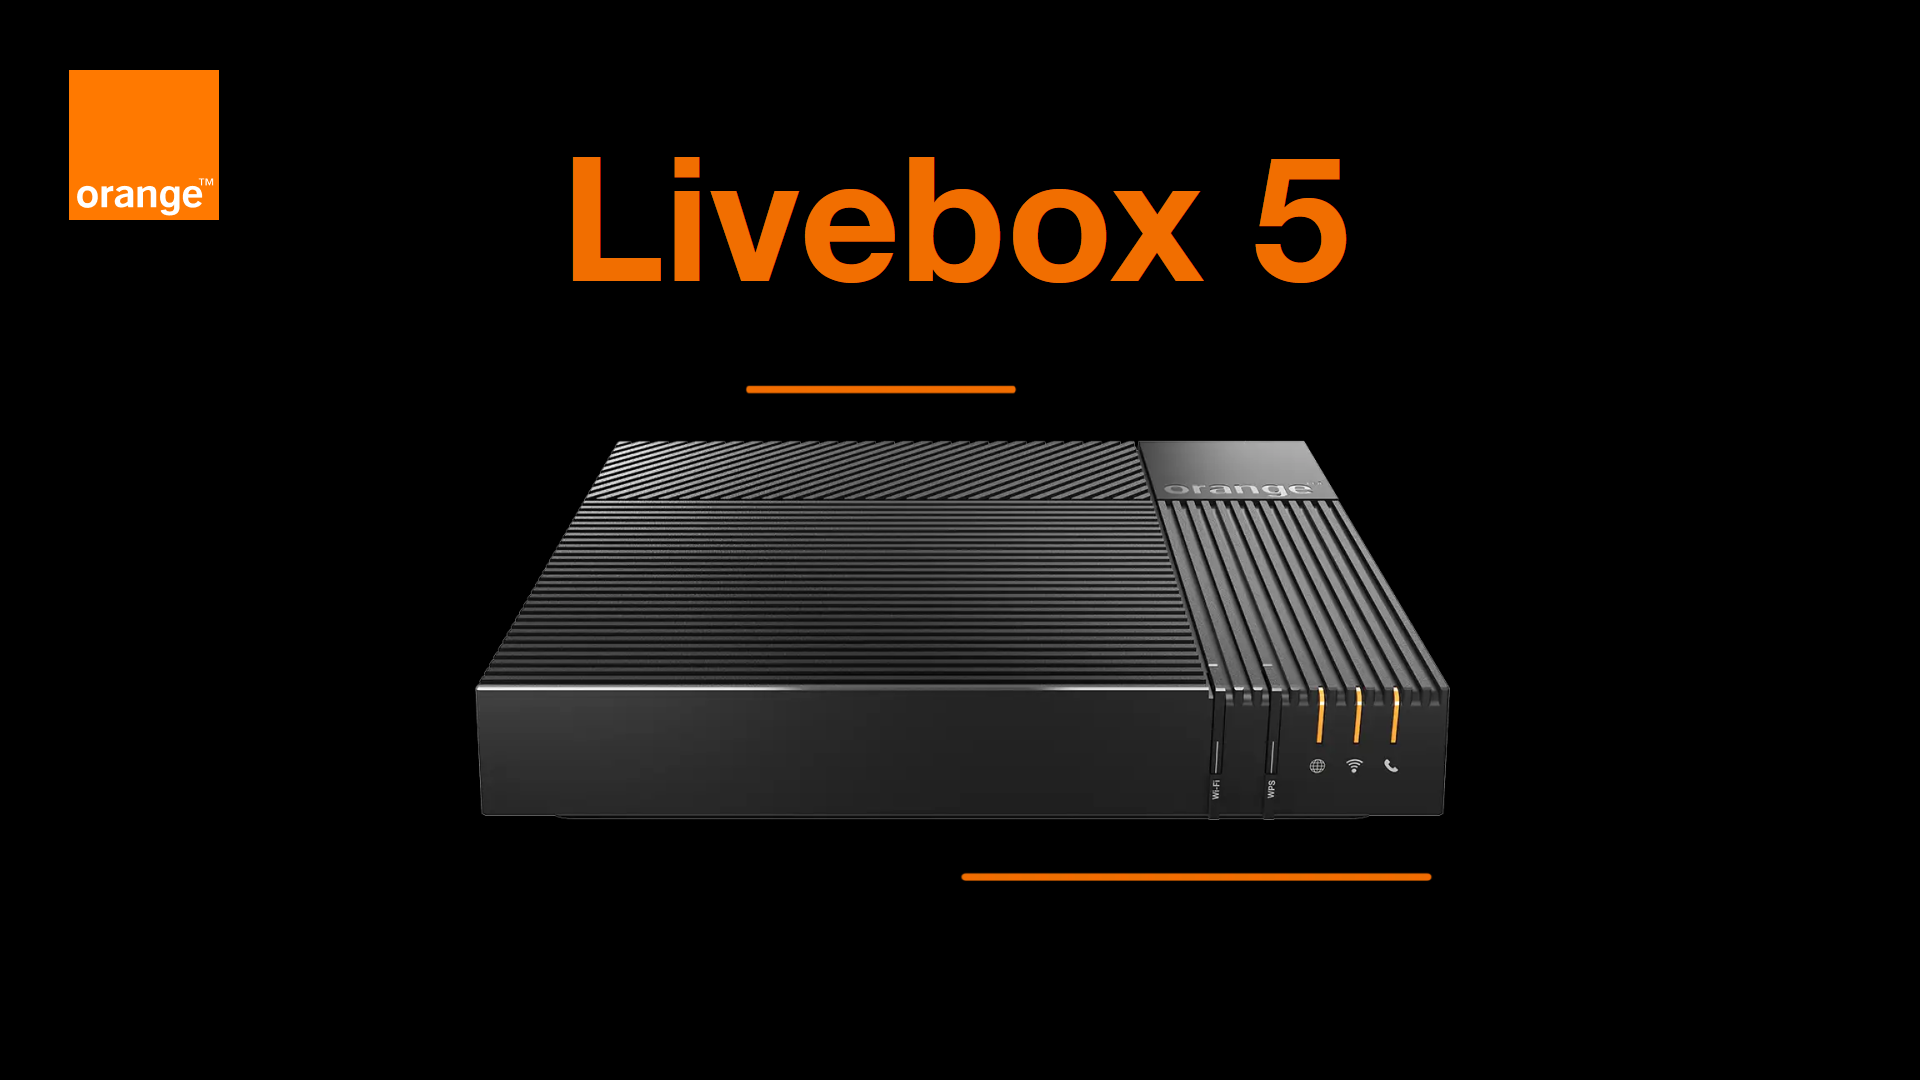
Pour évaluer l'étendue du problème, Quentin Kaiser a effectué des relevés passifs des réseaux Wi-Fi à Paris. Ses analyses ont permis d'identifier plusieurs modèles de box Internet comme étant « non corrigés ». Parmi eux figurent des modèles très populaires distribués par les opérateurs français. Il s'agit de la Livebox 5 d'Orange (dans sa version Sagemcom Fast5656) et de la Box 7 de SFR (version NB6VAC).
À l'inverse, d'autres équipements plus récents semblent protégés, car ils ont bénéficié d'une mise à jour. C'est le cas de la Livebox 6 d'Orange et de la Bbox Wi-Fi 7 de Bouygues Telecom. Aucune Freebox n'est apparue comme vulnérable dans les relevés du chercheur. Il est toutefois important de noter que ces observations ne constituent pas un audit exhaustif de l'intégralité du parc français, une même génération de box pouvant exister en plusieurs variantes matérielles et logicielles.
Comment une faille aussi ancienne a-t-elle pu persister et que faire ?
L'existence de cette vulnérabilité remonte à 2010. Bien que Broadcom ait publié un correctif en 2018, le géant des semi-conducteurs a refusé de lui attribuer un numéro CVE, l'identifiant officiel qui permet de suivre et de signaler un problème de sécurité à toute l'industrie. Ce manque de communication formelle explique en partie pourquoi de nombreux fabricants et opérateurs n'ont jamais intégré la mise à jour, surtout sur d'anciennes plateformes où la migration logicielle représente un coût. Le chercheur parle d'une « dette technique » qui finit par être réclamée.
Pour les abonnés, les solutions sont limitées. Changer son mot de passe Wi-Fi est inutile, car l'attaque contourne cette protection. La seule solution efficace est un correctif déployé par l'opérateur. Il est donc crucial de s'assurer que sa box est configurée pour recevoir les mises à jour automatiquement. Désactiver le WPS peut être une précaution, sans garantie totale d'efficacité. En attendant une communication officielle d'Orange et de SFR, la vigilance reste de mise.
Journaliste GNT en direct d'Alpha Canis Majoris
Cette page peut contenir des liens affiliés. Si vous achetez un produit depuis ces liens, le site marchand nous reversera une commission sans que cela n'impacte en rien le montant de votre achat. En savoir plus.